윈도우 제로데이 CVE-2026-68820, 라자루스가 패치 전부터 악용했다
윈도우 제로데이 취약점이, 마이크로소프트가 패치를 내놓기도 전에 북한 연계 해킹조직에게 이미 악용되고 있었습니다.
문제의 취약점은 CVE-2026-68820으로, 윈속(WinSock) 관련 드라이버인 AFD.sys에서 발견된 UAF(사용 후 해제) 취약점입니다.
마이크로소프트는 지난 8월 11일 정기 패치를 통해 이 취약점을 포함한 400여 개의 보안 결함을 한 번에 수정했습니다.
페이지내용
윈도우 제로데이, 패치 전부터 공격 당했다
보안 업체 체크포인트 리서치에 따르면, 이 취약점은 마이크로소프트가 공식 패치를 발표하기 전부터 실제 공격에 사용되고 있었습니다.
공격자는 커널 수준의 메모리 접근 권한을 확보한 뒤, 시스템 최고 권한인 SYSTEM 권한까지 탈취할 수 있었던 것으로 파악됩니다.
윈도우 제로데이 CVE-2026-68820 상세 정보
CVE-2026-68820은 윈도우 커널의 윈속 보조 함수 드라이버, AFD.sys에서 발생하는 권한 상승 취약점입니다.
CVSS 점수는 7.0으로 산정됐으며, 로컬 인증을 거친 공격자가 특수하게 조작한 애플리케이션을 실행해 드라이버 내부의 경쟁 조건을 유발하는 방식으로 악용됩니다.
즉 공격자가 이미 어떤 방식으로든 시스템에 접근한 상태여야 하지만, 일단 성공하면 관리자 권한까지 단숨에 확보할 수 있어 위험도가 높습니다.
라자루스, 커널 루트킷 FudModule 심었다
체크포인트 리서치는 이번 공격의 배후로 북한과 연계된 해킹조직, 라자루스(Lazarus)를 지목했습니다.
공격자들은 이 취약점을 이용해 라자루스의 커널 모드 루트킷인 FudModule의 새 버전을 시스템에 심은 것으로 확인됐습니다.
FudModule은 백신과 보안 소프트웨어의 탐지를 우회하도록 설계된 도구로, 과거에도 여러 차례 라자루스의 공격에 사용된 이력이 있습니다.
발견부터 패치까지 타임라인
아래는 이번 취약점이 신고되고 패치되기까지의 전체 흐름을 정리한 표입니다.
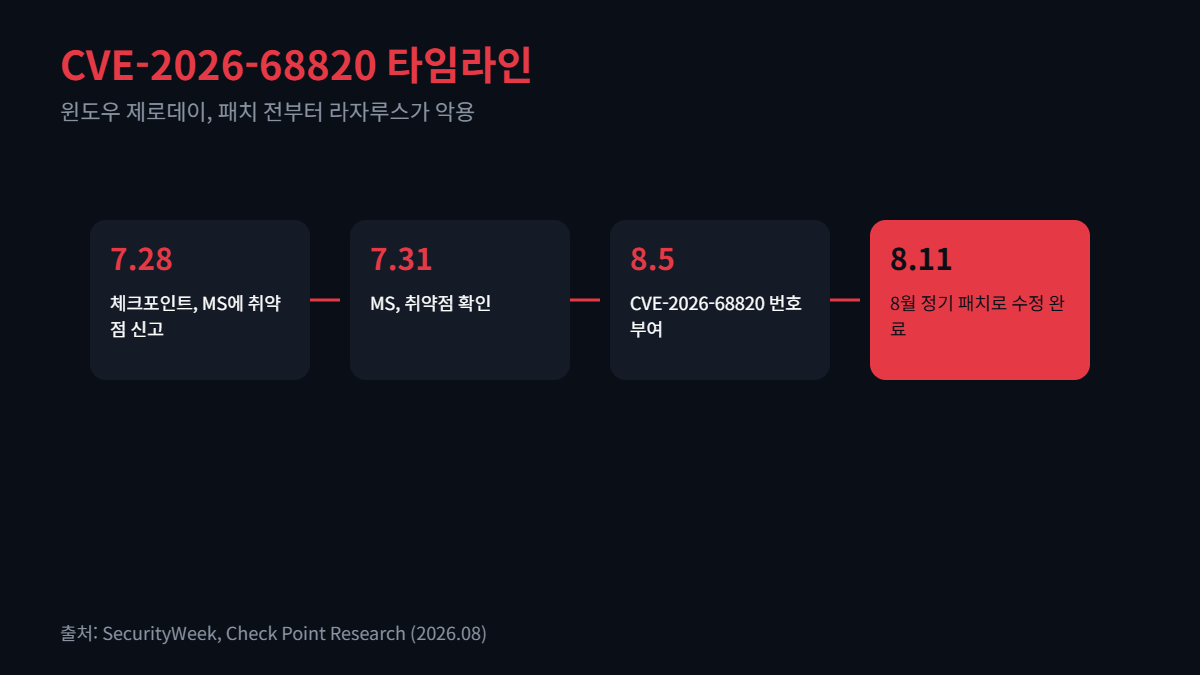
체크포인트 리서치는 7월 28일 마이크로소프트에 취약점을 신고했고, 마이크로소프트는 7월 31일 이를 확인한 뒤 8월 5일 CVE 번호를 부여했습니다.
이후 8월 11일 정기 패치, 이른바 패치 화요일을 통해 해당 취약점을 포함한 대규모 업데이트가 배포됐습니다.
윈도우 제로데이가 위험한 이유
이번 사례처럼 윈도우 제로데이가 국가 배후 해킹조직에 의해 패치 전부터 활용되는 경우, 일반 사용자가 대응할 방법이 사실상 없다는 점이 가장 큰 문제입니다.
특히 커널 루트킷은 한 번 설치되면 일반적인 백신 탐지를 우회하는 경우가 많아, 감염 사실조차 알아채기 어렵습니다.
지금 확인해야 할 4가지
지금 시점에서 사용자와 관리자가 확인해야 할 대응 방법을 정리했습니다.
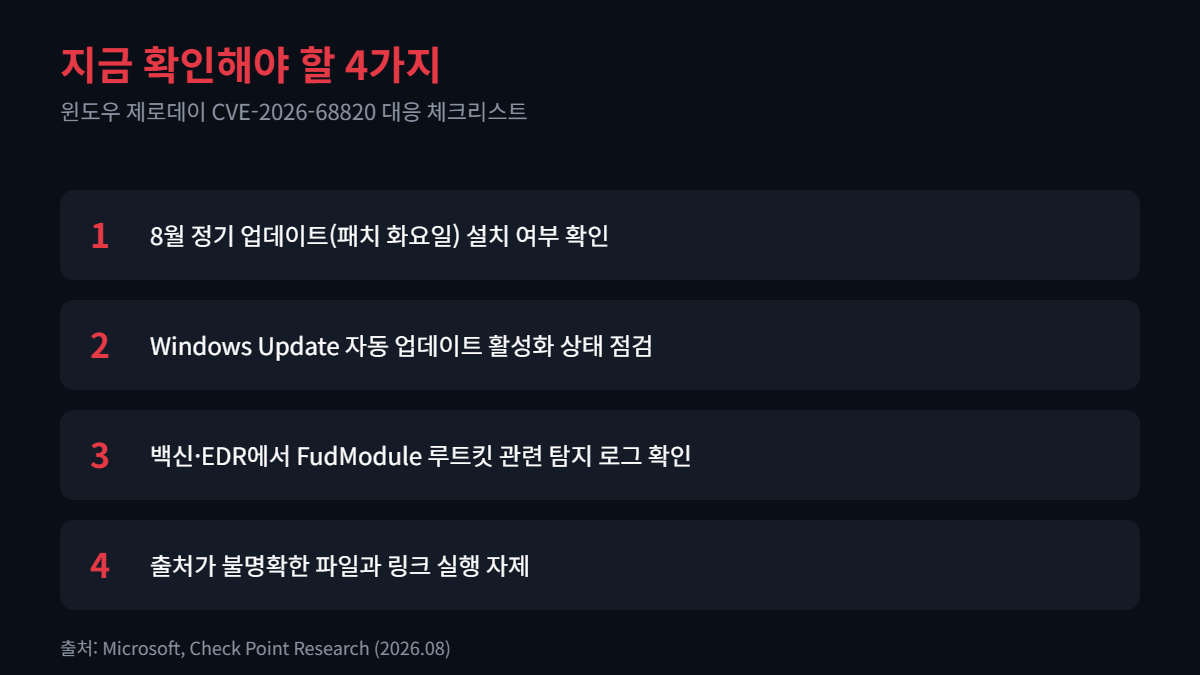
가장 먼저, 8월 정기 업데이트가 정상적으로 설치됐는지 설정 메뉴에서 직접 확인해야 합니다.
Windows Update의 자동 업데이트 기능이 꺼져 있지는 않은지도 함께 점검하는 것이 좋습니다.
기업 환경이라면 백신이나 EDR 솔루션에서 FudModule 관련 탐지 시그니처가 있는지 로그를 확인해야 합니다.
마지막으로 출처가 불명확한 파일이나 링크는 실행하지 않는 기본적인 보안 수칙도 함께 지켜야 합니다.
윈도우 제로데이 이후 남은 위협
이번 8월 패치로 CVE-2026-68820은 해결됐지만, 유사한 커널 드라이버 취약점은 앞으로도 꾸준히 발견될 가능성이 높습니다.
국가 배후 해킹조직들이 제로데이를 선점해 활용하는 사례가 늘고 있는 만큼, 정기 업데이트를 미루지 않는 습관이 그 어느 때보다 중요해졌습니다.
자주 묻는 질문
Q. 이 취약점이 나에게도 영향을 줄 수 있나요?
윈도우 10, 11, 서버 버전을 포함한 광범위한 윈도우 시스템에 영향을 미치므로, 8월 업데이트를 아직 설치하지 않았다면 영향을 받을 수 있습니다.
Q. 업데이트만 하면 안전한가요?
8월 11일 배포된 정기 패치를 설치하면 CVE-2026-68820 자체는 해결되지만, 이미 감염된 시스템이라면 별도의 점검이 필요할 수 있습니다.
Q. 일반 개인 사용자도 표적이 되나요?
이번 공격은 주로 특정 표적을 노린 것으로 알려졌지만, 패치되지 않은 취약점은 이후 다른 공격자에게도 악용될 수 있어 일반 사용자도 업데이트가 필요합니다.
함께 보면 좋은 글
참고자료
- SecurityWeek, “August 2026 Patch Tuesday: Microsoft Fixes 421 CVEs, One Exploited Zero-Day”
- Forbes, “Microsoft Windows 0-Day Attack Deploys Lazarus Rootkit—Patch Now”
이 글은 정보 제공을 목적으로 작성되었으며, 실제 기기·환경·정책에 따라 결과가 다를 수 있습니다. 보다 정확하고 최신인 정보는 아래 공신력 있는 기관의 자료를 함께 참고하시기 바랍니다.