2026년 8월 윈도우 보안 업데이트, 지금 설치해야 하는 이유
취약점이 이미 실제 공격에 쓰이고 있다는 소식에 업데이트를 미루지 말아야 한다는 건 알지만, 업무용 PC에서는 재부팅과 호환성 문제 때문에 바로 설치하기가 부담스럽습니다. 보안 패치의 판단 기준은 취약점 개수가 아니라 악용 여부와 내 환경에서의 노출 범위입니다.
이 글은 이번 달 윈도우 보안 업데이트의 핵심 항목을 정리하고, 설치 여부를 확인하고 롤백에 대비하는 방법을 소개합니다. 구체적인 취약점 번호와 영향 범위는 마이크로소프트 보안 업데이트 가이드로 함께 확인하세요.
페이지내용
2026년 8월 윈도우 보안 업데이트, 왜 서둘러야 할까
이번 패치는 윈도우, 오피스, 애저, 익스체인지 서버, 셰어포인트, 팀즈, 파워BI, .NET, 비주얼 스튜디오 등 마이크로소프트 제품 전반에 걸쳐 배포됐습니다.
단순 기능 업데이트가 아니라 이미 공격에 사용된 취약점을 막는 패치이기 때문에 미루는 시간이 곧 위험 노출 시간이 됩니다.
이번 달 윈도우 보안 업데이트 패치 규모 한눈에 보기
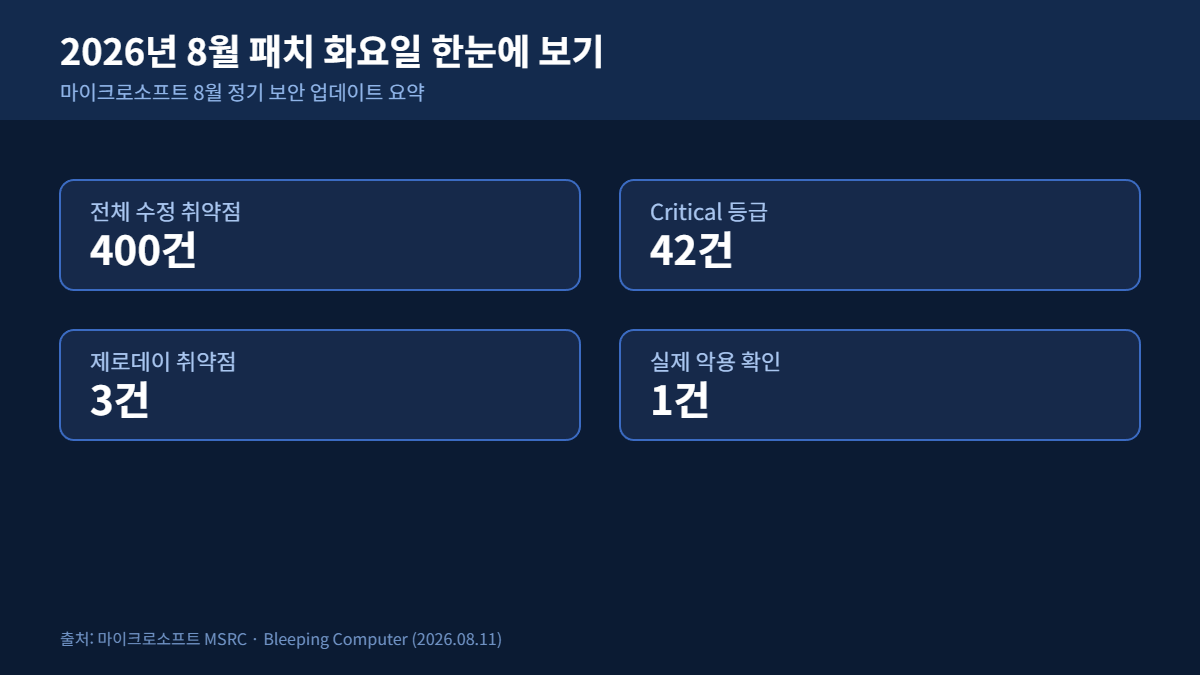
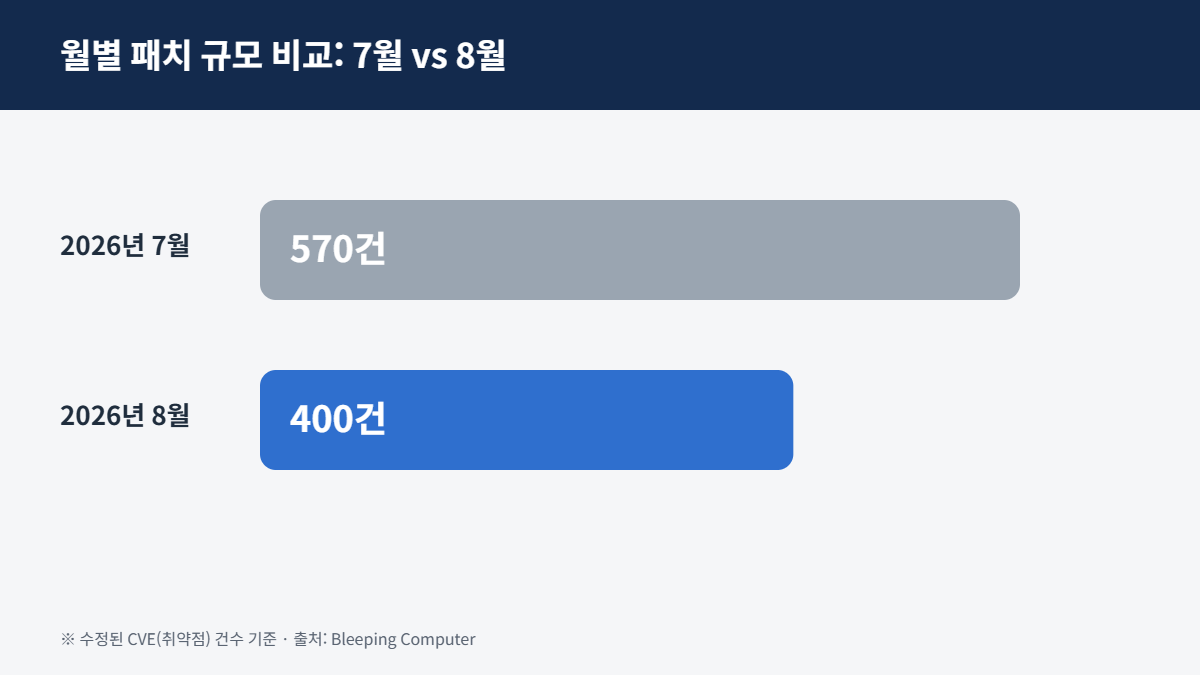
이번 달에는 총 400건의 취약점이 수정됐고, 이 중 심각도가 가장 높은 Critical 등급은 42건이었습니다.
Critical 42건 가운데 37건은 원격 코드 실행, 5건은 권한 상승에 해당합니다.
지난달인 7월에는 570건이 수정돼 역대급 규모였는데, 이번 달은 그보다는 줄었지만 여전히 큰 규모입니다.
실제 악용된 제로데이 취약점: 우선 적용 대상 판단
이번 달 패치에는 제로데이 취약점 3건이 포함됐고, 그중 1건은 이미 실제 공격에 사용된 것으로 확인됐습니다.
“Microsoft는 매월 둘째 화요일에 보안 업데이트를 정기적으로 배포한다.”
— Microsoft Security Response Center, 보안 업데이트 릴리스 일정 (요약 인용)
CVE-2026-68820은 윈도우 AFD.sys(Ancillary Function Driver for WinSock)의 권한 상승 취약점으로, 공격자가 시스템 최고 권한을 얻을 수 있습니다.
보안업체 체크포인트에 따르면 이 취약점은 북한 배후로 알려진 해킹조직 라자루스가 커널 루트킷 악성코드 FudModule의 새 버전을 심는 데 악용됐습니다.
공개만 된 제로데이 취약점과 악용 가능성
나머지 두 건은 실제 악용은 확인되지 않았지만 패치 전에 이미 세부 정보가 공개된 제로데이입니다.
CVE-2026-62832는 윈도우 사용자 프로필 서비스의 권한 상승 취약점으로, 보안 연구자 사이에서는 레거시하이브라는 이름으로 알려져 있습니다.
CVE-2026-72971은 윈도우 컨테이너 격리 파일시스템 필터 드라이버(unionfs.sys)의 변조 취약점입니다.
Critical 등급 윈도우 보안 업데이트, 어디에 영향을 주나
Critical 등급에는 액티브 디렉터리 인증서 서비스, 애저 액티브 디렉터리, 애저 엔트라 ID, 애저 로직 앱 등 기업 환경에서 널리 쓰이는 구성요소가 다수 포함됐습니다.
개인 사용자보다는 기업 IT 환경에 미치는 영향이 크지만, 일반 PC에서도 원격 코드 실행 취약점은 반드시 막아야 하는 위험입니다.
윈도우 보안 업데이트 설치 방법
설정에서 Windows Update로 들어가 업데이트 확인을 누르면 이번 달 패치를 바로 내려받을 수 있습니다.
# 최근 설치된 업데이트(KB) 확인 (PowerShell)
Get-HotFix | Sort-Object InstalledOn -Descending |
  Select-Object -First 5 HotFixID, InstalledOn

# 현재 윈도우 빌드 번호 확인
Get-ComputerInfo | Select-Object WindowsVersion, OsBuildNumber
Get-HotFix는 설치된 업데이트의 KB 번호와 설치 날짜를 보여 주므로, 이번 달 패치 KB가 목록에 있는지로 적용 여부를 확인할 수 있습니다. 빌드 번호는 누적 업데이트가 적용될 때마다 올라가므로 마이크로소프트가 안내한 해당 빌드 번호와 비교하면 패치 수준을 판단할 수 있습니다. 문제가 생기면 설정의 업데이트 기록에서 해당 업데이트를 제거할 수 있으니 설치 전에 복원 지점을 만들어 두세요.
다운로드가 끝나면 재부팅을 눌러 설치를 완료해야 패치가 실제로 적용됩니다.
회사에서 지급한 PC라면 IT 부서의 배포 일정을 따르되, 개인 PC는 오늘 중으로 직접 적용하는 것이 안전합니다.
업데이트 후 확인해야 할 것들: 호환성과 롤백
설정의 Windows Update 화면에서 설치 완료 날짜와 버전을 확인해 패치가 정상 적용됐는지 점검합니다.
일부 보안 소프트웨어나 구버전 드라이버와 충돌이 생길 수 있으므로, 업데이트 후 시스템이 정상 작동하는지 한 번 더 살펴보는 것이 좋습니다.
윈도우 보안 업데이트 관련 심화 질문
Q. 업데이트를 미루면 어떤 위험이 있나요?
이미 악용 중인 취약점은 패치 전까지 공격에 노출됩니다. 부득이하게 미룬다면 네트워크 노출을 줄이고 의심 파일을 열지 마세요.
Q. 업데이트 후 재부팅이 오래 걸리면 어떻게 하나요?
누적 업데이트는 적용 과정에서 시간이 걸릴 수 있어 전원을 끄지 말고 기다려야 합니다. 업무 시간 외에 설치하는 것이 안전합니다.
Q. 회사 PC도 개인이 직접 설치해도 되나요?
관리 정책으로 업데이트 시점이 통제되는 경우가 많습니다. IT 부서의 배포 일정을 따르세요.
Q. 업데이트 후 특정 프로그램이 안 되면요?
호환성 문제일 수 있어 해당 소프트웨어의 최신 버전으로 갱신하거나, 업데이트를 제거해 임시로 되돌릴 수 있습니다. 보안 위험과 업무 영향을 비교해 결정하세요.
함께 보면 좋은 글
- 윈도우 11 개인정보 설정: 처음 설치 시 꼭 확인해야 할 7가지 보안 팁
- 패스키 로그인: 비밀번호 없이 윈도우 11에서 설정 전 알아야 할 모든 것
- 안드로이드 도난 방지 설정: 잃어버리기 전 꼭 켜야 할 5가지
참고자료
- BleepingComputer, “Microsoft August 2026 Patch Tuesday fixes 400 flaws, 3 zero-days”
- 마이크로소프트 MSRC, CVE-2026-68820 보안 권고
이 글은 정보 제공을 목적으로 작성되었으며, 실제 기기·환경·정책에 따라 결과가 다를 수 있습니다. 보다 정확하고 최신인 정보는 아래 공신력 있는 기관의 자료를 함께 참고하시기 바랍니다.